مهاجمان در ماه جاری حدود ۱۱.۷ میلیون توکن XRP را از کاربران کیف پول نرمافزاری دیسنت (D’CENT App Wallet) به سرقت بردند. این سرقت که ارزش آن نزدیک به ۲۰ میلیون دلار است، بین ۱۵ تا ۲۰ سپتامبر رخ داد. پلتفرم XRPL.to تایملاین و تحلیلهای آنچین این اتفاق را منتشر کرده است.
این عملیات در شش موج مجزا انجام شد و در مجموع ۶,۶۷۸ کیف پول را با استفاده از کلیدهای خصوصی که از قبل در کنترل سارق بود، هدف قرار داد.
در تاریخ ۱۵ سپتامبر، شخصی به صورت دستی هشت کیف پول را که هر کدام بیش از ۹۹,۹۹۹ ریپل موجودی داشتند در کمتر از یک ساعت خالی کرد. سپس در همان روز، یک اسکریپت خودکار در مجموع ۱,۶۸۲ کیف پول دیگر را نیز تخلیه کرد.
پنج موج دیگر تا ۲۰ سپتامبر ادامه یافت. در هر موج از همان اسکریپت، ابزار دستی و کلیدهای به سرقت رفته استفاده شد.
طبق گزارش XRPL.to، مهاجمان فراتر از انتقالهای ساده عمل کردند. آنها ۵,۰۰۱ حساب را به طور کامل حذف (Delete) کردند تا بتوانند موجودیهای رزرو باقیمانده در آنها را نیز برداشت کنند.
نکته قابل توجه این است که ۲,۴۷۰ مورد از این کیف پولها قبلاً تخلیه نشده بودند. این جزئیات نشان میدهد که سارق فهرست گستردهتری از کلیدهای در معرض خطر نسبت به آنچه در تخلیه اولیه مشخص شد، در اختیار داشته است.
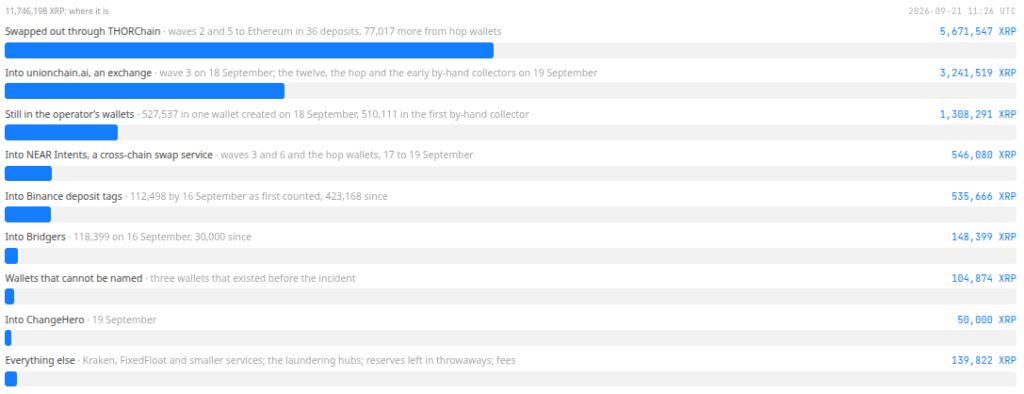
وجوه سرقت شده به سرعت منتقل شدند. تقریباً ۵.۶ میلیون ریپل از طریق شبکه تورچین (THORChain) به شبکه اتریوم منتقل شد. سایر وجوه از طریق صرافیهایی مانند بایننس (Binance) و همچنین سرویسهایی مانند unionchain.ai و NEAR Intents جابجا شدهاند.
هر مرحله از تخلیه، اغلب در عرض چند ساعت به یک درگاه خروج (Off-ramp) میرسید که همین امر پنجره زمانی برای مسدود کردن وجوه سرقتی را محدود میکرد. تا تاریخ ۲۱ سپتامبر، حدود ۱.۳ میلیون ریپل همچنان در کیف پولهای خود مهاجم باقی مانده بود.
شرکت دیسنت در ۱۶ سپتامبر انتقالهای غیرعادی در کیف پول نرمافزاری (App Wallet) خود را تایید کرد. این شرکت توضیح داد که کیف پولهای سختافزاری تحت تاثیر این موضوع قرار نگرفتهاند. دیسنت از کاربران خواست تا وجوه خود را فورا منتقل کنند، هرچند هنوز تایید نکرده است که آیا غرامتی به مالباختگان پرداخت خواهد شد یا خیر.
نکته مهم این است که هیچگونه اکسپلویت یا آسیبپذیری در دفتر کل ریپل (XRP Ledger) باعث این اتفاق نشده است. در تمام تراکنشهای تخلیه، از امضاهای معتبر متعلق به کلیدهای خصوصی خود کیف پولها استفاده شده است. این موضوع نشان میدهد که نفوذ از نحوه افشای این کلیدها نشأت گرفته است، نه از هیچگونه نقصی در خود شبکه.