زکایکسبیتی (ZachXBT)، محقق شناختهشده بلاکچین، برای شناسایی شبکهای از مجرمان چینی که به پولشویی داراییهای سرقتشده توسط گروه لازاروس کره شمالی متهم است، خودش را بهعنوان یک مشتری واقعی جا زد. این عملیات که چند روز پس از هک ۱.۵ میلیارد دلاری صرافی بایبیت در فوریه ۲۰۲۵ آغاز شد، به شناسایی بیش از ۱۲ میلیون دلار از وجوه مرتبط با این صرافی و مسدود شدن بخشی از این داراییها منجر شد.
به گزارش میهن بلاکچین، زکایکسبیتی برای جلب اعتماد یکی از اعضای این شبکه با نام مستعار «جیمی گرین»، ۳۴۹٬۷۰۰ دلار استیبلکوین وارد معاملات کرد و در هر سفارش نیز حدود ۵ درصد از سرمایه خود را بهعنوان هزینه پرداخت میکرد. او میگوید فعالیت این شبکه در هنگکنگ و سرزمین اصلی چین جریان داشت و اطلاعاتی که گرین در جریان همکاری در اختیارش گذاشت، سرنخهای مهمی درباره نحوه جابهجایی داراییهای سرقتشده فراهم کرد.
چگونه ردپای پولشویی کره شمالی پیدا شد؟
ماجرا از فوریه ۲۰۲۵ و تنها چند روز پس از هک بایبیت شروع شد. زکایکسبیتی در گروههای عمومی تلگرام و دیسکورد متوجه چندین حساب شد که برای انتقال داراییهای مشکوک به دنبال خدمات پولشویی بودند. یکی از این افراد جیمی گرین بود که در یک گفتوگوی عمومی مرتبط با تورچین (THORChain) درباره تراکنشی که متوقف شده بود، درخواست کمک کرده بود.
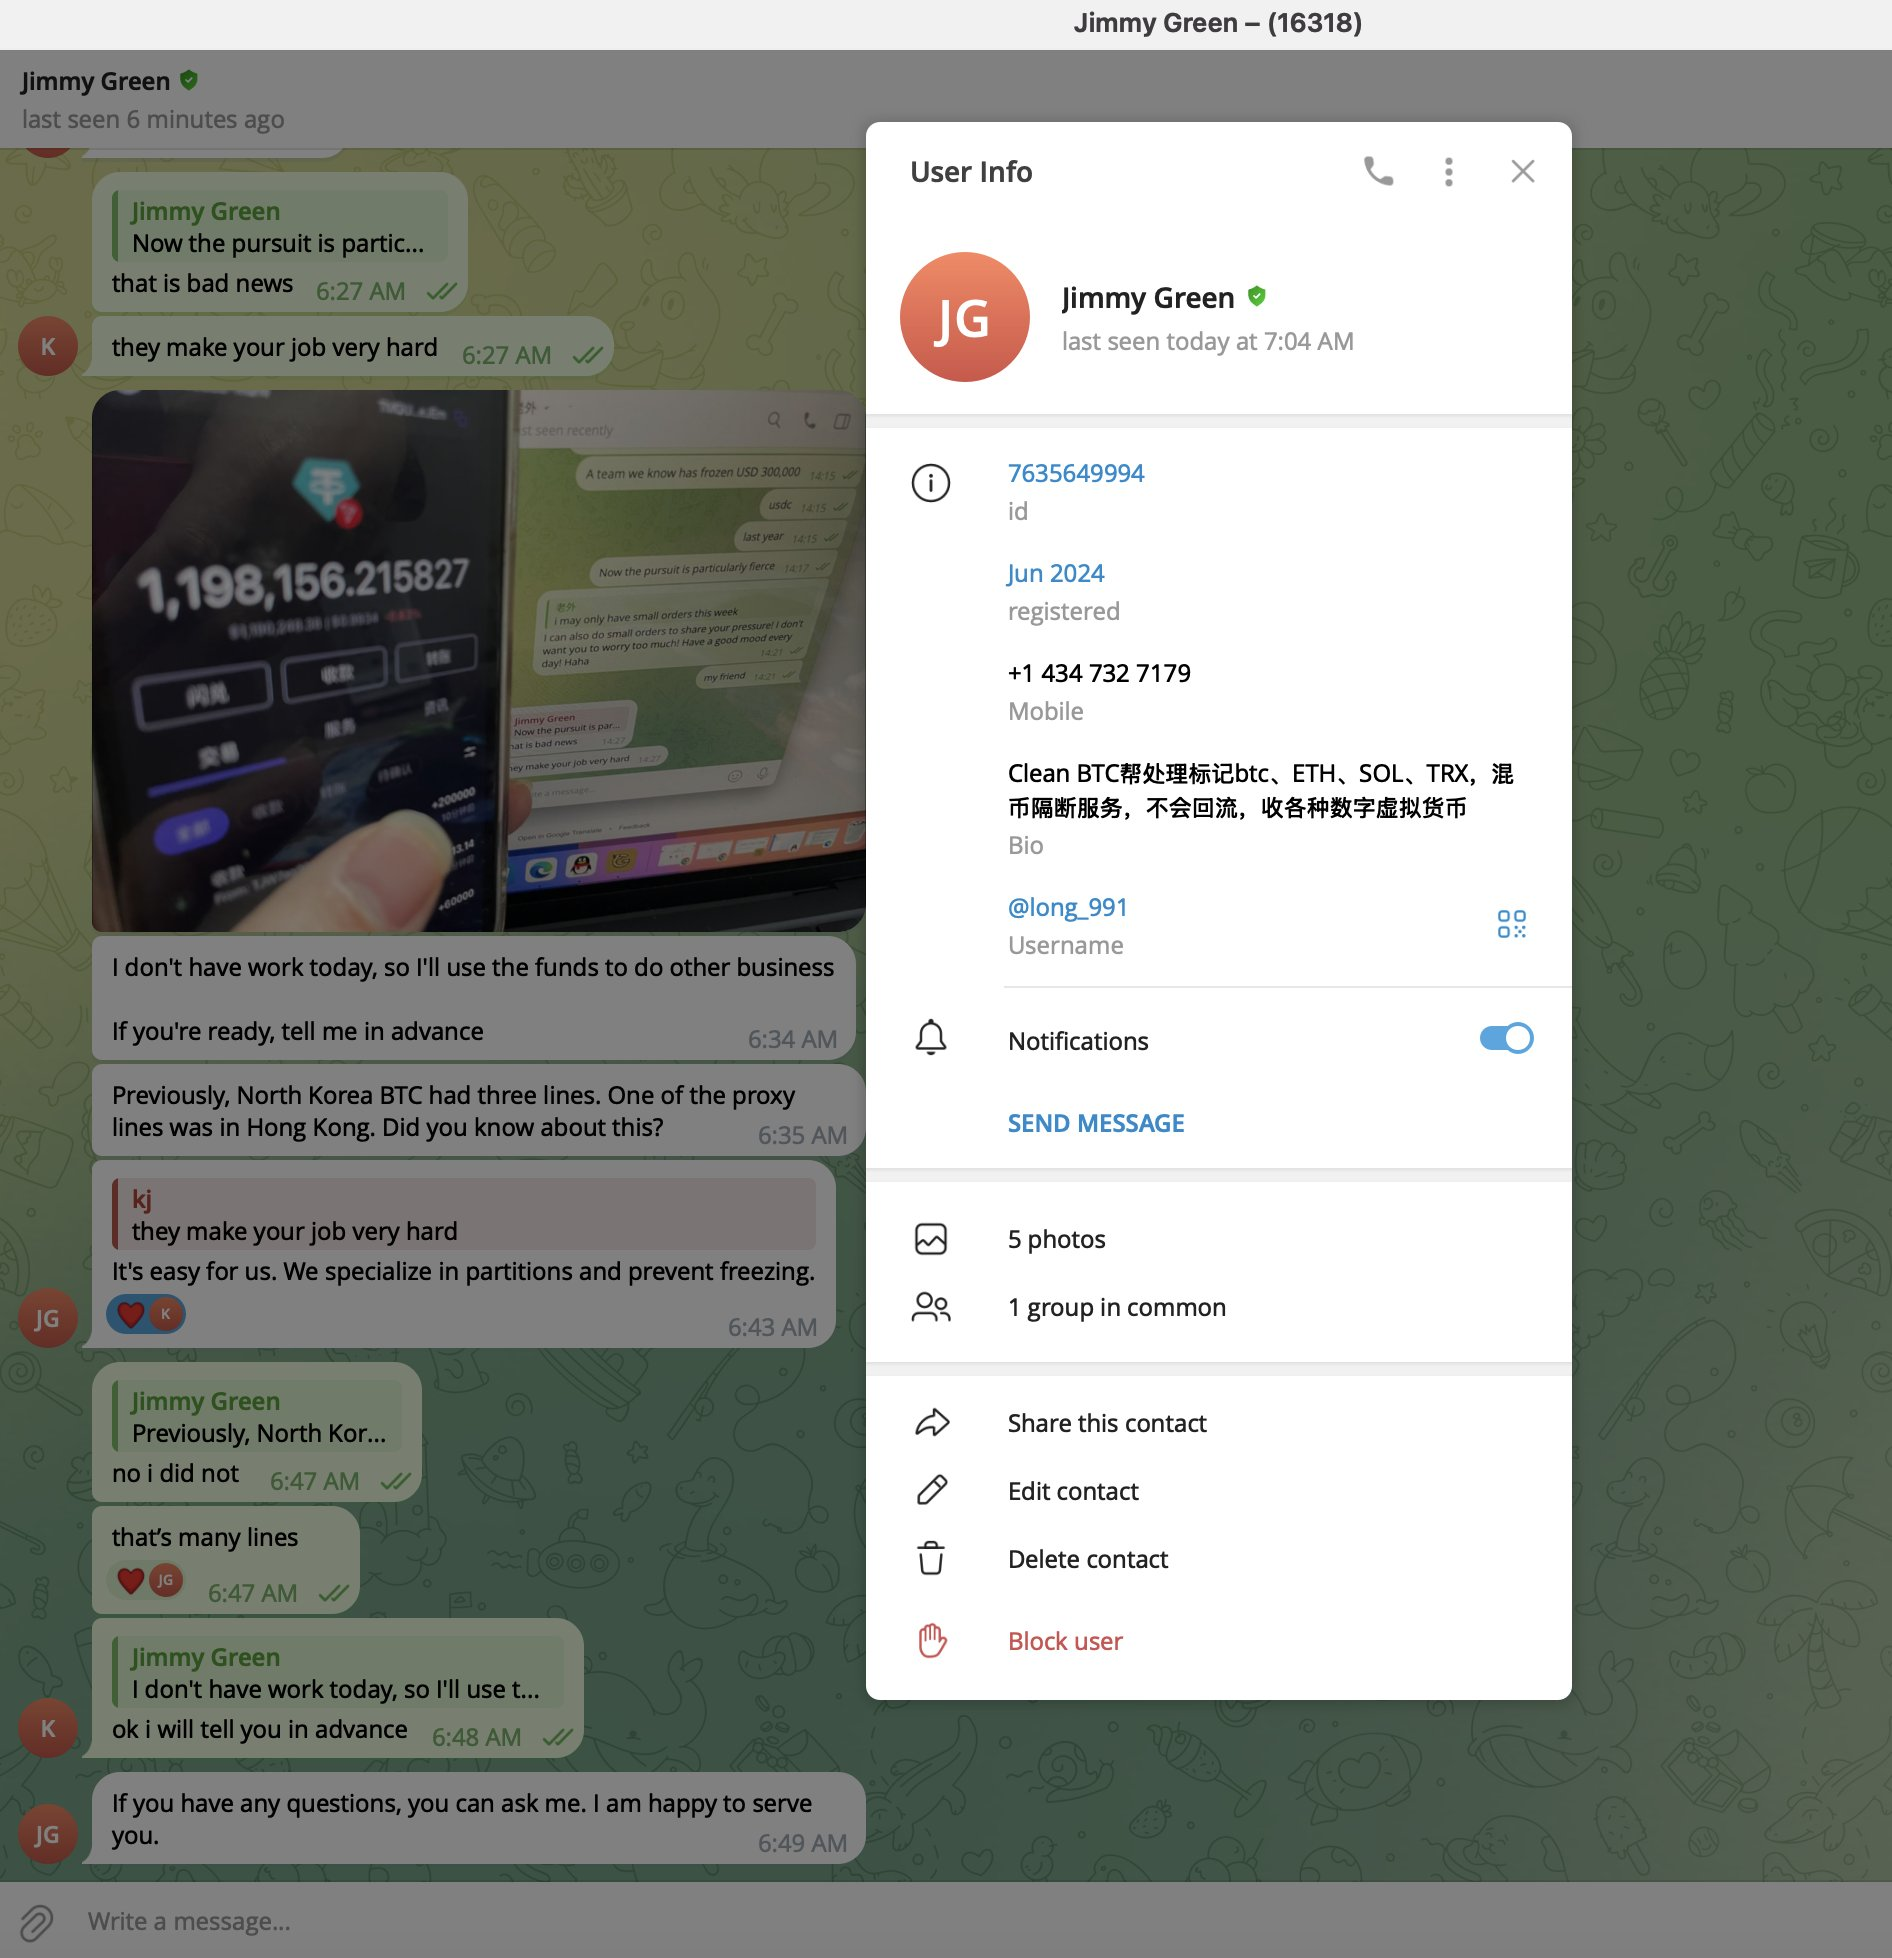
زکایکسبیتی با هویت جعلی به او نزدیک شد و وانمود کرد مقداری اتریوم دارد که باید به تتر روی شبکه ترون تبدیل شود. گرین برای انجام این کار ۵ درصد کارمزد میگرفت و تراکنشهای اولیه موفقیتآمیز بودند. همین همکاری به زکایکسبیتی فرصت داد تا بهتدریج اعتماد طرف مقابل را جلب کند و درباره شبکهای که پشت این معاملات قرار داشت اطلاعات بیشتری به دست آورد.
گرین در جریان این ارتباط، اطلاعاتی درباره فعالیتهای