این ارائهدهنده دبیت کارت ارز دیجیتال اعلام کرد که با وجود افشای اطلاعات حساس مالی و شخصی، داراییهای مشتریان در امان مانده است.
شرکت جنوسیس پی (Gnosis Pay)، ارائهدهنده دبیت کارتهای ویزا متصل به ارز دیجیتال، روز جمعه از یک نفوذ امنیتی خبر داد که منجر به افشای جزئیات کارتهای پرداخت، آدرس محل سکونت و آدرس کیف پولهای ارز دیجیتال مشتریان شده است.
جنوسیس پی اعلام کرد که در تاریخ ۳ نوامبر، یک دسترسی غیرمجاز به سیستم قدیمی کارتهای مشتریان خود را شناسایی کرده و ظرف دو ساعت مهار این نفوذ را آغاز کرده است. این شرکت اظهار داشت که داراییهای مشتریان و همچنین پلتفرم سازمانی مجزای آن (که برنامههای صدور کارت بدون نام تجاری یا White-label را پشتیبانی میکند)، تحت تأثیر این حادثه قرار نگرفتهاند.
بر اساس اطلاعیههای مربوط به این رخنه امنیتی، اطلاعات افشاشده شامل شماره کامل کارتهای پرداخت، تاریخ انقضا، کدهای CVV، نام مشتریان، آدرس محل سکونت و آدرس کیف پولهای متصل به حسابهای آسیبدیده بوده است. دادههای لو رفته همچنین شامل آدرس ایمیل، شماره تلفن، ملیت و در برخی موارد، جزئیات بانکی از جمله شماره شبا (IBAN) و کد شناسایی بانک (BIC) بوده است.
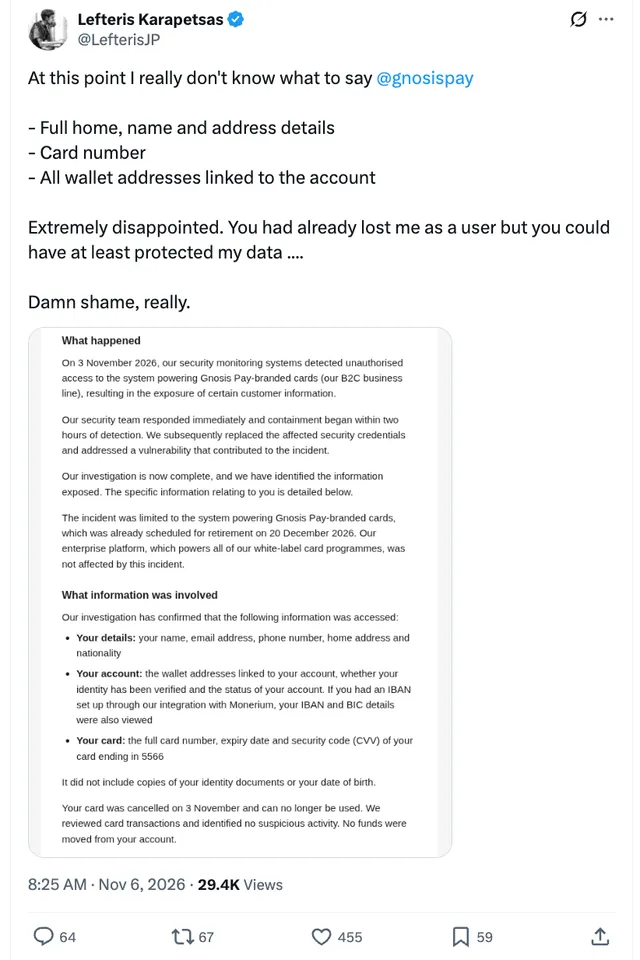
یکی از این اطلاعیهها همچنین تأیید کرد که کارت مشتری مذکور در تاریخ ۳ نوامبر باطل شده و هیچ تراکنش مشکوک یا جابهجایی دارایی در آن شناسایی نشده است.
جنوسیس پی اعلام کرد که اطلاعات اعتبارسنجی امنیتی لو رفته را جایگزین کرده، آسیبپذیری مربوطه را برطرف نموده و تأیید هویت دو مرحلهای (3D Secure) را برای پرداختهای آنلاین تا زمان بازنشستگی برنامهریزیشده این سیستم قدیمی در تاریخ ۲۰ دسامبر، اجباری کرده است. این شرکت همچنین به مشتریان درباره تلاشهای فیشینگ با استفاده از جزئیات شخصی یا تراکنشهایشان هشدار داد و گفت که در حال تدارک سیستمهای نظارتی برای رصد سوءاستفادههای احتمالی از دادههای سرقتشده است.
بر اساس دادههای پلتفرم شخص ثالث اوپنریت (OpenRate) که فعالیت کارتهای ارز دیجیتال را ردیابی میکند، جنوسیس پی حدود ۲,۴۰۰ دارنده کارت فعال روزانه داشته و در ۲۴ ساعت گذشته ۲۶۳,۲۰۰ دلار تراکنش را پردازش کرده است.